Mis à jour le 27 octobre 2026. L'AI Act, ou règlement (UE) 2024/1689, est le règlement européen qui encadre l'intelligence artificielle selon une logique de risque : selon son article 2, paragraphe 1, il s'applique aux fournisseurs qui mettent sur le marché ou en service un système d'IA dans l'Union, aux déployeurs établis ou situés dans l'Union, et aux fournisseurs et déployeurs d'un pays tiers dès que les sorties de leur système sont utilisées dans l'Union.
Le report du haut risque n'est pas une pause générale. Nous recommandons à toute entreprise qui utilise l'IA de pouvoir montrer, dès maintenant, trois choses : des mesures de maîtrise de l'IA consignées, un rôle identifié pour chaque système et les obligations de transparence qui en découlent, l'absence de pratiques interdites.
Notre lecture, au 27 octobre 2026 : pour une entreprise utilisatrice, le règlement (UE) 2026/1744 reporte surtout le haut risque, au 2 décembre 2027 et au 2 août 2028. Les systèmes mis sur le marché ou en service avant ces dates ont un délai de grâce, sauf pour les systèmes destinés aux autorités publiques, qui doivent être conformes au plus tard le 2 août 2030. Pour un opérateur privé, ce délai n'a pas de terme tant que la conception reste inchangée. Le règlement maintient la date générale du 2 août 2026, ajoute deux interdictions le 2 décembre 2026 et laisse jusqu'à cette date aux fournisseurs de systèmes génératifs mis sur le marché avant le 2 août 2026 pour marquer leurs sorties. L'article 4 est assoupli, pas supprimé : fournisseurs et déployeurs doivent toujours prendre des mesures de maîtrise de l'IA.
Pour qui. Dirigeants, DRH, responsables conformité et managers. Vous saurez ce qui s'applique aujourd'hui, qui doit quoi, ce que vous risquez et quelles preuves garder. Hors champ : les obligations propres aux fournisseurs de modèles d'IA à usage général.
Qu'est-ce que le règlement (UE) 2026/1744 a changé dans l'AI Act ?
Le règlement (UE) 2026/1744, dit « omnibus numérique sur l'IA », a modifié 36 articles du règlement (UE) 2024/1689, en a inséré 6, a modifié 2 annexes et en a ajouté une ; pour une entreprise utilisatrice, son effet principal reste le report du haut risque. Adopté par le Conseil le 29 juin 2026 et signé le 8 juillet 2026, il est en vigueur depuis le 27 juillet 2026.
Combien d'articles ont changé ? Notre relevé
Le 22 octobre 2026, nous avons comparé par script la
version d'origine du règlement (UE) 2024/1689 et sa
version consolidée au 27 juillet 2026 : découpage par article et par annexe (126 unités dans le texte d'origine), normalisation typographique, comparaison, puis croisement avec les marqueurs des passages modifiés du consolidé. Résultat : 36 articles modifiés, 6 insérés (4 bis, 60 bis et 75 bis à 75 quinquies), annexes I et VIII modifiées, annexe XIV ajoutée, aucune unité supprimée ; le décompte retrouve celui de l'article premier du règlement modificatif. Une lecture rapide parle de quelques dates déplacées. Le relevé montre autre chose : une révision de 36 articles.
Deux limites : le relevé dit où le texte a changé, pas ce que cela change ; le consolidé est « seulement un outil de documentation », seul le Journal officiel fait foi.
| Disposition | Ce qui change pour une entreprise | Date utile |
|---|
| Article 4, maîtrise de l'IA | Remplacé : « favoriser le développement » au lieu de « garantir » un niveau suffisant | 27 juillet 2026 |
| Article 4 bis, inséré | Faculté, sans obligation, de traiter exceptionnellement des catégories particulières de données personnelles pour détecter et corriger des biais, sous conditions ; ouverte aussi aux déployeurs | En vigueur depuis le 27 juillet 2026 |
| Article 5, pratiques interdites | Deux interdictions ajoutées | 2 décembre 2026 |
| Article 27, paragraphes 4 et 5 | Analyse d'impact sur les droits fondamentaux (déployeur d'un système de note de crédit, notamment) : le modèle de questionnaire du Bureau de l'IA existait déjà ; nouveauté, les renvois possibles à l'analyse d'impact du RGPD | 2 décembre 2027, avec le haut risque de l'annexe III |
| Article 50, paragraphe 7, et article 111, paragraphe 4 | Codes de bonne pratique sur le marquage ; délai de marquage des systèmes génératifs mis sur le marché avant le 2 août 2026 | Paragraphe 7 : 2 août 2026 ; article 111, paragraphe 4 : 2 décembre 2026 |
| Article 99, sanctions | Paragraphe 1 réécrit : amendes administratives nommées, « toute violation » ; plafond le plus faible étendu aux petites entreprises à moyenne capitalisation ; obligations de l'article 25, paragraphes 2 et 4, ajoutées à la liste du paragraphe 4 | Selon le droit national |
| Articles 75 bis à 75 quinquies, insérés | Pouvoirs du Bureau de l'IA sur certains systèmes, dont des amendes | Contrôle à partir du 2 août 2026, selon la Commission |
| Articles 113 et 111, paragraphe 2 | Haut risque repoussé ; systèmes déjà sur le marché ou en service : soumis seulement en cas d'importantes modifications de conception à compter de cette date ; autorités publiques : 2 août 2030 au plus tard | 2 décembre 2027 et 2 août 2028 ; 2 août 2030 |
Que dit l'article 4 depuis le 27 juillet 2026 ?
L'article 4 oblige toujours fournisseurs et déployeurs à prendre des mesures ; elles doivent désormais favoriser le développement de la maîtrise de l'IA, non plus en garantir un niveau suffisant. Notre lecture : une obligation de moyens, pas de résultat.
La maîtrise de l'IA, dite « littératie IA » (terme absent du règlement), désigne, selon l'article 3, point 56, en substance, les compétences, les connaissances et la compréhension qui permettent aux fournisseurs, aux déployeurs et aux personnes concernées de déployer des systèmes d'IA en toute connaissance de cause et de prendre conscience des possibilités et des risques de l'IA et des préjudices qu'elle peut causer.
| | Version d'origine, applicable depuis le 2 février 2025 | Version en vigueur depuis le 27 juillet 2026 |
|---|
| L'obligation | « prennent des mesures pour garantir, dans toute la mesure du possible, un niveau suffisant de maîtrise de l’IA » | « prennent des mesures pour favoriser le développement de la maîtrise de l'IA » |
| Niveau individuel | Non précisé | « Cette obligation ne contraint pas les fournisseurs ou les déployeurs à garantir un niveau spécifique de maîtrise de l'IA par un individu. » |
| Personnes et critères | Personnel et autres personnes agissant pour le compte de l'entreprise ; connaissances, expérience, formation, contexte, personnes concernées | Inchangés |
| Pouvoirs publics | Aucun paragraphe dédié | La Commission et les États « soutiennent et facilitent » les efforts, en particulier des PME, et la Commission publie des exemples pratiques ; le Comité IA adopte des recommandations |
Le considérant (8) du règlement (UE) 2026/1744 s'en explique : une obligation stricte « ne serait pas adaptée à tous les types de fournisseurs et de déployeurs », alors que la maîtrise de l'IA « devrait être une priorité stratégique ».
La Commission précise sa lecture dans sa FAQ « AI Literacy – Questions & Answers », mise à jour le 20 octobre 2026 : pas de solution unique ni de formation obligatoire ; dans de nombreux cas, s'en remettre aux seules notices d'utilisation might be ineffective (peut se révéler inefficace). Aucun certificat n'est nécessaire, un registre interne des formations et autres initiatives peut être tenu, aucun « responsable IA » n'est imposé.
Qu'est-ce qui s'applique aujourd'hui de l'AI Act, et qu'est-ce qui vient ?
Au 27 octobre 2026, la date générale d'application du 2 août 2026 est passée ; le haut risque et les autres échéances du tableau restent à venir.
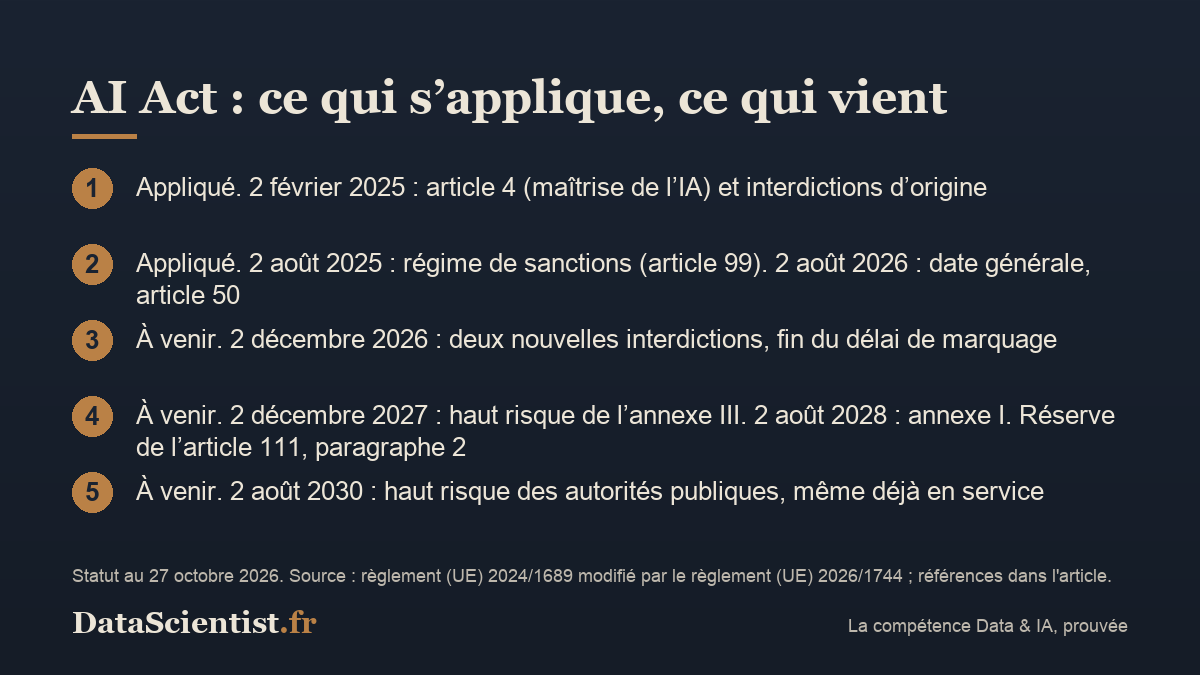
| Date | Ce qui s'applique | Ce que cela change pour un déployeur | Statut au 27 octobre 2026 |
|---|
| 2 février 2025 | Chapitres I et II : article 4, interdictions d'origine | Prendre des mesures de maîtrise de l'IA ; aucune pratique interdite | Appliqué |
| 2 août 2025 | Notamment le chapitre XII, dont l'article 99 | Violations soumises au régime de sanctions de chaque État | Appliqué |
| 2 août 2026 | Date générale ; article 50 ; contrôle national | Signaler hypertrucages et textes d'intérêt public ; informer sur la reconnaissance des émotions | Appliqué |
| 2 décembre 2026 | Deux nouvelles interdictions ; fin du délai de marquage de l'article 111, paragraphe 4 | N'utiliser aucun système pour générer les contenus nouvellement interdits | À venir |
| 2 décembre 2027 | Haut risque de l'annexe III | Article 26 : notice, contrôle humain par des personnes formées ; réserve de l'article 111, paragraphe 2 | À venir |
| 2 août 2028 | Haut risque de l'annexe I | Article 26, même réserve | À venir |
| 2 août 2030 | Systèmes à haut risque destinés aux autorités publiques, même déjà en service | Conformité au plus tard à cette date | À venir |
La date qui devrait compter est celle du fournisseur, pas la vôtre. Selon le considérant (39) du règlement (UE) 2026/1744, non contraignant, le facteur déterminant du délai de grâce devrait être la date de première mise sur le marché ou en service du type et modèle.
Une importante modification de conception soumet le système aux règles, sans que le dispositif la définisse. Selon le considérant (177) du règlement d'origine, non contraignant, antérieur à la modification de l'article 111, paragraphe 2, et qui parle de modifications « de leur conception ou de leur destination », il s'agirait d'une modification substantielle au sens de l'article 3, point 23 : non prévue dans l'évaluation initiale de la conformité, elle nuit à la conformité du système ou modifie la destination évaluée.
Avec le haut risque, changer l'usage d'un outil peut faire de vous son fournisseur. À notre lecture, l'article 111, paragraphe 2, ne vise que la conception ; le changement de destination relève de l'article 25, paragraphe 1, point c).
Pour l'article 50, la Commission a publié des lignes directrices le 20 juillet 2026 ; le code de bonnes pratiques sur la transparence, jugé adéquat le 8 juillet 2026, est d'adhésion volontaire et ne vaut pas preuve concluante de conformité. Les lignes directrices sur le haut risque restent un projet, version finale annoncée d'ici la fin de 2026.
Fournisseur ou déployeur : qui doit quoi ?
Le fournisseur développe ou fait développer un système d'IA et le met sur le marché ou en service sous son nom ou sa marque ; le déployeur l'utilise sous sa propre autorité, hors activité personnelle ; une entreprise peut être les deux, selon les systèmes. Une entreprise utilisatrice devient donc fournisseur si elle met en service sous son nom un système qu'elle a développé ou fait développer, un agent conversationnel (chatbot) par exemple. Le rôle se décide donc système par système, pas une fois pour toute l'entreprise.
Avec le haut risque, le rôle peut changer en cours de route. L'article 25, paragraphe 1, prévoit trois cas, à partir du 2 décembre 2027 (annexe III) ou du 2 août 2028 (annexe I), sous la réserve de l'article 111, paragraphe 2 : commercialiser sous son nom ou sa marque un système à haut risque déjà sur le marché ou en service (point a) ; le modifier substantiellement (point b) ; changer la destination d'un système non classé à haut risque de sorte qu'il le devienne (point c), à notre lecture en le réaffectant au tri de candidatures.
Où classer vos usages selon les niveaux de risque ?
Classez chaque usage selon qu'il est interdit par l'article 5, visé à l'annexe III et donc à haut risque selon l'article 6, paragraphe 2, ou soumis à l'article 50. La Commission présente quatre niveaux, que sa page française intitule « risque inacceptable », « risque élevé », « risque de transparence » et « risque minimal ou nul » ; le règlement dit « haut risque ». Pour ce dernier, elle écrit que l'AI Act n'introduit pas de règles ; l'article 4 vise pourtant tout fournisseur et tout déployeur.
Trois rubriques de l'annexe III touchent les entreprises : le recrutement, dont le filtrage des candidatures (point 4) ; la note de crédit des particuliers, hors détection de fraude (point 5, b) ; l'éducation et la formation professionnelle, dont l'évaluation des acquis, « dans les établissements d'enseignement et de formation professionnelle » (point 3) ; à notre lecture, le texte ne vise pas nommément la formation interne des salariés. L'article 6, paragraphe 3, prévoit une dérogation pour un système sans risque important de préjudice, qui ne joue jamais en cas de profilage de personnes physiques.
Aux interdictions d'origine, dont la notation sociale et l'inférence des émotions au travail, s'ajoute le 2 décembre 2026 la génération de contenus intimes réalistes d'une personne identifiable sans son consentement, ou pédocriminels, interdite au déployeur qui utilise le système dans ce but. Le règlement insère deux points, b bis et b ter ; la Commission les présente comme une neuvième interdiction.
| Usage | Ce qui le régit | Qui doit quoi | Date |
|---|
| Tri de CV | En principe haut risque, annexe III, point 4 ; à notre lecture, le tri automatisé relève du profilage, ce qui écarte la dérogation | Déployeur, article 26 : usage conforme à la notice, contrôle humain par des personnes formées | 2 décembre 2027, réserve de l'article 111, paragraphe 2 |
| Note de crédit | Haut risque, annexe III, point 5, b) | Déployeur : article 26 et analyse d'impact sur les droits fondamentaux de l'article 27 | 2 décembre 2027, même réserve |
| Agent conversationnel (chatbot) | Article 50, paragraphe 1 ; la Commission cite les chatbots en exemple | Fournisseur : concevoir le système pour informer les personnes qu'elles interagissent avec une IA | 2 août 2026 |
| Visuels ou textes marketing générés | Article 50, paragraphe 2 ; paragraphe 4 pour les seuls visuels qui constituent un hypertrucage ; à notre lecture, pas pour un texte marketing ordinaire | Fournisseur : marquage lisible par machine ; déployeur : hypertrucage signalé | 2 août 2026 ; marquage : 2 décembre 2026 pour les systèmes mis sur le marché avant le 2 août 2026 |
| Reconnaissance des émotions ou catégorisation biométrique, hors usages interdits | Article 50, paragraphe 3 | Déployeur : informer les personnes exposées | 2 août 2026 |
| Filtre anti-spam | « Risque minimal ou nul », exemple de la Commission | Fournisseur et déployeur : article 4 seulement | 2 février 2025 |
| Moteur de recommandation | « Risque minimal ou nul » au sens de la Commission, selon notre lecture | Fournisseur et déployeur : article 4 seulement | 2 février 2025 |
| Notation sociale | Pratique interdite | Interdit | 2 février 2025 |
Risques et parades : quelles sanctions prévoit l'AI Act ?
L'article 99 fixe trois paliers, « le montant le plus élevé étant retenu » : 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial pour les pratiques interdites ; 15 millions ou 3 % notamment pour l'article 26 des déployeurs et l'article 50 ; 7,5 millions ou 1 % pour des informations inexactes, incomplètes ou trompeuses fournies sur demande aux autorités ou aux organismes notifiés. Le plus faible des deux montants vaut pour les PME et, désormais, aux deux derniers paliers, pour les petites entreprises à moyenne capitalisation.
L'article 4 ne figure dans aucune de ces listes : devant les autorités nationales, il n'a pas de plafond d'amende propre. Mais l'article 99, paragraphe 1, laisse aux États le régime des sanctions « applicables à toute violation du présent règlement commise par des opérateurs ». La Commission écrit que les autorités nationales de surveillance du marché could impose penalties and other enforcement measures (pourraient infliger des sanctions et d'autres mesures d'exécution) pour une infraction à l'article 4, sur la base des lois nationales et de façon proportionnée.
Une exception, selon notre lecture : l'article 75 quater, paragraphe 4, permet de soumettre au palier de 15 millions d'euros ou 3 % la violation de « toute disposition applicable du présent règlement, y compris les dispositions qui ne sont pas énumérées à l'article 99, paragraphe 4 », où nous lisons l'article 4, qu'il ne nomme pas. Ce pouvoir du Bureau de l'IA ne vaut que chez les opérateurs de sa compétence exclusive : pour l'essentiel, systèmes fondés sur un modèle d'IA à usage général du même fournisseur, très grandes plateformes et moteurs de recherche en ligne ; un déployeur n'y entre que s'il est aussi le fournisseur ou fait partie de la même entreprise.
La FAQ de la Commission place pourtant le contrôle de l'article 4 chez les autorités nationales, not with the AI Office (pas chez le Bureau de l'IA), sans mentionner ce pouvoir : nous ne savons pas comment elle concilie les deux.
Côté français, les deux textes qui suivent ne sont pas du droit en vigueur. Le schéma de la DGE (page de septembre 2025) confie notamment le recrutement à la CNIL et la note de crédit à l'ACPR, pour les opérateurs de son périmètre. Le texte adopté par le Sénat en première lecture le 18 février 2026, avant l'adoption de l'omnibus (29 juin 2026), fait de la CNIL l'une des autorités compétentes, sa formation restreinte prononçant des sanctions, et charge la DGCCRF d'une partie des interdictions et de la transparence, l'ACPR de la note de crédit dans son périmètre. Transmis à l'Assemblée nationale (n° 2518), ce projet de loi n'est ni définitivement adopté ni promulgué, selon les sources officielles lues.
L'objection la plus forte : sans plafond propre devant les autorités nationales, l'article 4 ne ferait rien craindre. Elle est juste sur la lettre de l'article 99. Elle oublie le régime national de toute violation, l'article 75 quater tel que nous le lisons et l'avertissement de la Commission : une sanction pourrait être plus probable en cas de preuve d'un incident dû à un défaut de formation et d'accompagnement.
Elle oublie aussi l'application privée. La FAQ de la Commission décrit le cas d'une personne qui s'estime lésée par un manquement d'une organisation à l'article 4 et l'attaque en dommages et intérêts ; elle ajoute qu'en cas de préjudice, le fournisseur d'un système d'IA peut être poursuivi selon le droit national, et que l'AI Act ne crée ni infraction pénale ni droit à indemnisation.
Les mesures qui suivent n'écartent aucune sanction. Elles sont ce que vous pourrez présenter à une autorité ou à un juge.
Par où commencer ? La feuille de route en six étapes
Nous recommandons six étapes, dans cet ordre ; aucune n'attend la désignation des autorités françaises.
- Inventorier les systèmes d'IA, y compris ceux intégrés à vos logiciels ou adoptés par les équipes d'elles-mêmes, en notant dès ce stade, pour chaque outil de l'annexe III, la date de première mise sur le marché de son type et modèle : c'est elle qui devrait décider du délai de grâce. Un panorama des outils d'IA générative du marché aide à reconnaître ce qui circule déjà.
- Vérifier les pratiques interdites, dont les deux nouvelles du 2 décembre 2026.
- Classer chaque système par rôle et par régime : haut risque de l'annexe III, transparence de l'article 50, ou ni l'un ni l'autre.
- Installer des mesures de maîtrise de l'IA par profil, selon les connaissances, le contexte et les personnes concernées. Pour les usages qui touchent des personnes, prévoyez une supervision humaine ; ajouter un humain dans la boucle d'un agent IA en montre la mise en œuvre.
- Documenter dans un registre interne, sans certificat, comme l'admet la Commission.
- Suivre les textes : revoir l'inventaire au 2 décembre 2026, à l'adoption des lignes directrices sur le haut risque, puis à la promulgation de la loi française.
Organisation et gouvernance : qui former, et qui paie ?
Formez d'abord ceux dont le rôle touche une obligation précise du texte, prestataires compris. Le tableau suivant, notre proposition, relie chaque profil à une obligation.
| Profil | Obligation à laquelle relier la mesure | Ce que la mesure doit couvrir |
|---|
| Dirigeants | Rôle de fournisseur ou de déployeur de chaque système ; interdictions applicables le 2 décembre 2026 | Arbitrer le rôle système par système ; écarter tout usage interdit |
| Marketing et communication | Article 50, paragraphe 4 : hypertrucages ; textes publiés pour informer le public sur des questions d'intérêt public, sauf contrôle éditorial | Reconnaître ces deux cas ; à notre lecture, un texte marketing ordinaire n'en relève pas |
| RH et recruteurs | Tri de candidatures, en principe à haut risque (annexe III, point 4) ; article 4 dès aujourd'hui ; article 26 à préparer | Lire la notice de l'outil ; examiner et contester une présélection |
| Équipes techniques | Article 50, paragraphe 2 : marquage lisible par machine des contenus générés, si l'entreprise est fournisseur | Marquage des sorties ; documentation du système |
| Prestataires et sous-traitants | « Autres personnes » de l'article 4 selon la FAQ de la Commission : sous-traitant, prestataire de services, client | En général, selon le système et son risque : compétences appropriées pour la tâche, comme pour les salariés |
En pratique. Une ligne de registre pour une PME, cas construit pour l'exemple, dont les recruteurs utilisent un outil de tri acheté à un éditeur.
| Champ | Contenu |
|---|
| Système | Outil de tri des candidatures ; rôle de la PME : déployeur ; classement : haut risque en principe, annexe III, point 4 |
| Obligation visée | Article 4 aujourd'hui ; préparation du contrôle humain de l'article 26 |
| Public | Les recruteurs, et le cabinet extérieur qui utilise l'outil pour le compte de la PME |
| Mesure | Atelier daté : lire la notice de l'outil, examiner une présélection, savoir la contester et consigner la décision |
| Responsable | La personne qui pilote le recrutement |
| Trace gardée | Support de l'atelier, liste des participants, date de première mise sur le marché du type et modèle de l'outil, obtenue du fournisseur |
Qui paie la montée en compétence ?
En France, l'article L. 6321-1 du code du travail charge l'employeur d'assurer l'adaptation des salariés à leur poste et de veiller au maintien de leur capacité à occuper un emploi, au regard notamment de l'évolution des technologies ; les formations prévues à ces fins relèvent, le cas échéant, du plan de développement des compétences. Nous le citons d'après le
code du travail numérique (page mise à jour le 26 octobre 2025, consultée le 27 octobre 2026) ; la version en vigueur est sur
Légifrance.
Selon le
rapport de France compétences sur l'usage des fonds de la formation professionnelle (édition 2025, publiée en février 2026), ce plan peut, sous certaines conditions, être financé avec le concours de fonds publics et mutualisés, et les fonds mutualisés que les opérateurs de compétences (OPCO) lui destinent sont concentrés sur les entreprises de moins de 50 salariés. Vérifiez les conditions de prise en charge auprès de votre OPCO.
Côté AI Act, l'article 4, paragraphe 2, prévoit le soutien des pouvoirs publics et des exemples pratiques ; l'article 62, paragraphe 1, point b), charge les États d'organiser des activités de sensibilisation et de formation à l'application du règlement, adaptées aux besoins des PME et des déployeurs. À notre lecture, aucun de ces textes ne prévoit une prise en charge des coûts de formation de votre entreprise.
À quoi ressemble la conformité dans trois entreprises types ?
Dans les trois cas, tout part du rôle de l'entreprise pour chaque système ; l'article 4 s'applique déjà, et la date dépend du régime. Scénarios construits pour l'exemple, sans entreprise réelle.
Un cabinet d'expertise comptable déploie un assistant génératif pour ses courriers et un logiciel de saisie automatisée ; à notre lecture, aucun de ces usages ne relève de l'annexe III. Il doit aujourd'hui appliquer l'article 4 à ses collaborateurs et aux prestataires qui utilisent ces outils pour son compte. Prochaine action : un registre des mesures, par profil.
Une PME qui trie ses candidatures avec une IA déploie un système en principe à haut risque (annexe III, point 4), à notre lecture sans dérogation, ce tri relevant du profilage. Si la première mise sur le marché ou en service du type et modèle de l'outil, et non son adoption, tombe à compter du 2 décembre 2027, l'article 26 s'appliquera ; si elle est antérieure, il ne devrait s'appliquer qu'après une importante modification de la conception à compter de cette date. Pour un outil mis à jour en continu, la limite de cette modification n'est pas définie dans les textes lus ; notre arbitrage : préparer le contrôle humain sans attendre. Prochaine action : obtenir cette date du fournisseur, et former les recruteurs à examiner et contester une présélection.
Un site de commerce en ligne propose un agent conversationnel et un moteur de recommandation. Acheté à un éditeur, l'agent relève de ce fournisseur pour l'information des utilisateurs ; développé pour le site et mis en service sous son nom, il fait du site le fournisseur. La recommandation n'appelle, à notre lecture, que l'article 4. Prochaine action : écrire dans le contrat qui est fournisseur, et tester l'information dès la première interaction.
À retenir
- Le haut risque est repoussé au 2 décembre 2027 (annexe III) et au 2 août 2028 (annexe I) : c'est le report principal pour une entreprise utilisatrice. À partir de ces dates, réaffecter un outil à un usage à haut risque fait de vous son fournisseur.
- Un système à haut risque déjà commercialisé a un délai de grâce sans terme tant que la conception reste inchangée (hors autorités publiques, au plus tard le 2 août 2030) : une importante modification ultérieure de sa conception le soumet aux règles. Selon un considérant, la date qui compte devrait être celle de son type et modèle.
- L'article 4 est assoupli, pas supprimé : chaque fournisseur et chaque déployeur prend des mesures de maîtrise de l'IA, qu'un registre interne peut consigner.
- Interdictions et transparence ont leurs propres dates : interdictions d'origine depuis le 2 février 2025, article 50 depuis le 2 août 2026, sauf délai de marquage au 2 décembre 2026 pour les systèmes génératifs mis sur le marché avant le 2 août 2026 ; nouvelles interdictions le 2 décembre 2026.
- L'article 4 n'a pas de plafond d'amende propre, mais les États fixent le régime de toute violation ; aucune loi française ne le fixe encore, selon les sources officielles lues.
Pour agir
- Avant le 2 décembre 2026 : vérifiez les nouvelles interdictions et le marquage des sorties par vos fournisseurs d'outils génératifs mis sur le marché avant le 2 août 2026.
- Ce trimestre : inventoriez vos systèmes d'IA, nommez votre rôle pour chacun, installez des mesures de maîtrise de l'IA par profil et ouvrez leur registre.
- Si vous mettez un système en service sous votre nom : concevez-le pour informer les personnes qu'elles interagissent avec une IA et, s'il génère des contenus, marquez ses sorties (article 50, paragraphes 1 et 2), depuis le 2 août 2026.
- Avant le 2 décembre 2027 : pour chaque système de l'annexe III, obtenez du fournisseur la date de première mise sur le marché de son type et modèle, et préparez sans attendre le contrôle humain de l'article 26.
- À la promulgation de la loi française : vérifiez le régime national des sanctions et l'autorité compétente pour vos usages.
Règle de départ. Pas de plafond propre ne veut pas dire pas de risque. Commencez par l'inventaire : le rôle, le régime et le registre en découlent.
Ce qui a changé dans cette version. La première version de ce guide, parue avant le Journal officiel du 24 juillet 2026, faisait de l'article 4 une mission de promotion des États ; le texte la laisse aux fournisseurs et aux déployeurs. Nous avons aussi corrigé le calendrier, les rôles et la « littératie recommandée » du risque minimal, et retiré deux statistiques sans source primaire et la mention « généralement dans les dispositifs finançables ».
Cet article informe ; il ne remplace pas un conseil juridique.
Comment cet article a été produit : recherche, rédaction et relecture assistées par IA (Claude, Anthropic), à partir des textes officiels et des autres sources listées en fin d'article ; la comparaison des deux versions du règlement a été faite par script, et chaque chiffre, date ou article cité renvoie à l'une de ces sources.
Sources
- Commission européenne (Shaping Europe's digital future), « AI Act (European approach to artificial intelligence : regulatory framework) », 19 octobre 2026.
- Union européenne (EUR-Lex, Office des publications), « Texte consolidé du règlement (UE) 2024/1689 au 27.07.2026 (CELEX 02024R1689-20260727), outil de documentation sans effet juridique », 27 juillet 2026.
- Commission européenne (Shaping Europe's digital future), « Législation sur l'IA : cadre réglementaire de l'IA (page française) », consulté le 27 octobre 2026.
- Union européenne (Journal officiel de l'Union européenne, série L), « Règlement (UE) 2026/1744 du Parlement européen et du Conseil du 8 juillet 2026 modifiant les règlements (UE) 2024/1689, (UE) 2018/1139 et (UE) 2023/1230 (train de mesures omnibus numérique sur l'IA) », 24 juillet 2026.
- Union européenne (Journal officiel de l'Union européenne, série L), « Règlement (UE) 2024/1689 du Parlement européen et du Conseil du 13 juin 2024 établissant des règles harmonisées concernant l'intelligence artificielle (version d'origine, JO L, 2024/1689, 12.7.2024) », 12 juillet 2024.
- Conseil de l'Union européenne, « Note 11301/26 du Conseil, « Voting result » : adoption de l'acte législatif (omnibus numérique sur l'IA), 4188e session du Conseil, 29 juin 2026, Luxembourg », 29 juin 2026.
- Commission européenne (Shaping Europe's digital future), « AI Omnibus enters into force », 27 juillet 2026.
- Commission européenne (Bureau de l'IA, Shaping Europe's digital future), « AI Literacy - Questions & Answers », 20 octobre 2026.
- Commission européenne (Shaping Europe's digital future), « Guidelines on transparency obligations for providers and deployers of AI systems », 20 juillet 2026.
- Commission européenne (Shaping Europe's digital future), « Commission opinion on the assessment of the Code of Practice on Transparency of AI-generated Content », 9 juillet 2026.
- Commission européenne (Shaping Europe's digital future), « Code of Practice on Transparency of AI-generated Content », 19 octobre 2026.
- Commission européenne (Shaping Europe's digital future), « Enforcement of the AI Act », 20 octobre 2026.
- Hunton Andrews Kurth (cabinet d'avocats), « European Commission Publishes Q&A on AI Literacy », 27 mai 2025.
- Commission européenne (Shaping Europe's digital future), « Draft Commission guidelines on the classification of high-risk AI systems », 19 mai 2026.
- Commission européenne (Shaping Europe's digital future), « Targeted consultation on the draft guidelines for the classification of high-risk artificial intelligence systems », 19 mai 2026.
- Commission européenne (Shaping Europe's digital future), « Guidelines for providers and deployers of AI high-risk systems », 19 octobre 2026.
- Direction générale des Entreprises (ministère de l'Économie), « Les autorités compétentes pour la mise en œuvre du règlement européen sur l'intelligence artificielle », 9 septembre 2025.
- Assemblée nationale, « Projet de loi n° 2518 (17e législature) : dossier législatif », consulté le 27 octobre 2026.
- Sénat, « Projet de loi portant diverses dispositions d'adaptation au droit de l'Union européenne (n° 118, 2025-2026) : dossier législatif », 4 septembre 2026.
- Sénat, « Texte adopté n° 63 (2025-2026) : projet de loi portant diverses dispositions d'adaptation au droit de l'Union européenne, adopté par le Sénat le 18 février 2026 », 18 février 2026.
- Ministère du Travail (code du travail numérique), « Article L6321-1 du code du travail (code du travail numérique) », 26 octobre 2025.
- France compétences, « Le soutien au plan de développement des compétences des entreprises (Rapport sur l'usage des fonds de la formation professionnelle et du conseil en évolution professionnelle, édition 2025) », février 2026.